
Zabezpieczanie VPS: pierwsze pięć minut
Nowy serwer w internecie w ciągu kilku minut jest skanowany przez boty, które próbują odgadnąć hasła. Dzięki tym krokom będą Państwo daleko przed nimi. Prosimy wykonać je jako root.
1. Aktualizacja wszystkiego i włączenie automatycznych aktualizacji
- Ubuntu i Debian:
apt update && apt upgrade -y, następnieapt install -y unattended-upgradesidpkg-reconfigure -plow unattended-upgrades. - AlmaLinux i Rocky Linux:
dnf upgrade -y, następniednf install -y dnf-automaticisystemctl enable --now dnf-automatic-install.timer.
2. Logowanie kluczem, hasła wyłączone
Najpierw umieść klucz SSH na serwerze (zob. Logowanie do VPS przez SSH) i sprawdź, czy logowanie kluczem działa. Następnie ustaw w /etc/ssh/sshd_config:
PasswordAuthentication no
i uruchom ponownie SSH poleceniem systemctl restart ssh (AlmaLinux i Rocky: systemctl restart sshd). Prosimy nie zamykać bieżącej sesji, dopóki w drugim oknie nie sprawdzą Państwo, że nadal można się zalogować.
3. Zapora sieciowa
- Ubuntu i Debian:
apt install -y ufw, potemufw allow OpenSSH, ewentualnieufw allow 80,443/tcpdla strony internetowej, iufw enable. - AlmaLinux i Rocky Linux: firewalld jest już zainstalowany. Na przykład
firewall-cmd --permanent --add-service=http --add-service=httpsifirewall-cmd --reload.
Zawsze należy pozostawić otwarty SSH (port 22), w przeciwnym razie można zablokować sobie dostęp.
4. Fail2ban przeciw próbom odgadnięcia hasła
apt install -y fail2ban lub dnf install -y epel-release && dnf install -y fail2ban, potem systemctl enable --now fail2ban. Domyślnie blokuje adresy IP, z których zbyt często próbuje się błędnego hasła.
5. Snapshot jako zabezpieczenie
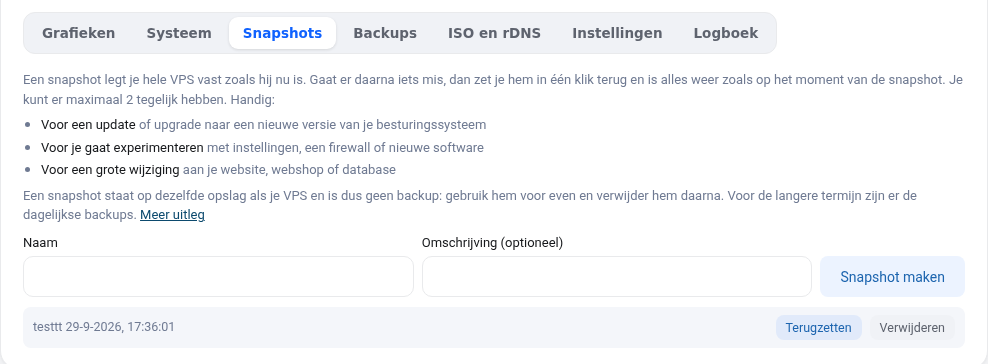
Przed dużymi zmianami warto utworzyć snapshot na ekranie VPS. Jeśli coś pójdzie nie tak, przywraca się go jednym kliknięciem. Zob. Snapshoty i kopie zapasowe VPS.
Prosimy nie usuwać qemu-guest-agent
Program qemu-guest-agent jest instalowany domyślnie. Dzięki niemu można ustawić nowe hasło root na ekranie VPS i widać wykorzystanie dysku. Prosimy go nie usuwać.